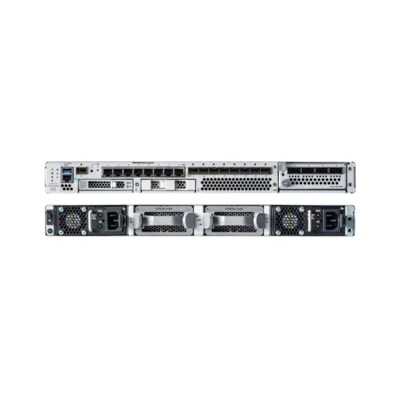
AITI Tech Limited є одним із провідних виробників і постачальників fpr3130-asa-k9. Маючи понад 20 років досвіду, ми щиро вітаємо вас, щоб купити оптом дешево fpr3130-asa-k9 на складі тут на нашому заводі. Вся наша продукція має високу якість і низьку ціну. Зв'яжіться з нами для отримання прайс-листа.
Апаратне забезпечення та підключення
Пристрій оснащено 7352 24-ядерним процесором AMD із тактовою частотою 2,3 ГГц із 128 ГБ системної пам’яті DDR4 (4 × 32 ГБ модулі) і 900 ГБ із можливістю гарячої{7}}заміни-твердотільного накопичувача для локального журналювання та зберігання телеметрії. Підключення включає 8 × 10/100/1000BASE-T RJ-45 портів, 8 × 1/10/25-портів Gigabit Ethernet SFP+ для гнучкого розгортання мідного або оптоволоконного кабелю та спеціальний порт керування 1/10G SFP для--адміністрування за межами діапазону. Додатковий відсік мережевого модуля підтримує модулі розширення 10G/25G/40G SFP+ (включно з модулем 4×40G QSFP+) для додаткових високошвидкісних інтерфейсів. Корпус має потік повітря від-до-заду для оптимального охолодження центру обробки даних, два блоки живлення змінного струму потужністю 400 Вт із можливістю гарячої заміни (один попередньо встановлений; резервний блок необов’язковий) і резервні лотки вентиляторів для стійкості апаратного забезпечення.


Продуктивність і програмне забезпечення ASA
За допомогою програмного забезпечення Cisco ASA (версія 9.17.1 надіслана, оновлюється в межах підтримуваних версій), пристрій забезпечує перевірку стану корпоративного-рівня без складності функцій наступного-покоління. Основні показники продуктивності включають пропускну здатність брандмауера до 42 Гбіт/с, комбінований брандмауер 38 Гбіт/с із видимістю та контролем застосунків (AVC) плюс пропускна здатність IPS і пропускну здатність IPsec VPN до 33 Гбіт/с із підтримкою 15 000 однорангових VPN. Платформа масштабується до 6 000 000 одночасних сеансів, забезпечуючи захист-корпоративного рівня під великим навантаженням. Власні протоколи динамічної маршрутизації BGP і OSPF забезпечують плавну інтеграцію в маршрутизовані корпоративні мережі, а підтримка Q-in-Q (stacked VLAN) дозволяє використовувати до двох заголовків 802.1Q на пакет для складної сегментації мережі.
Керування та ідеальні сценарії розгортання
Варіанти керування включають локальний CLI, графічний Adaptive Security Device Manager (ASDM), централізований Cisco Security Manager (CSM) або хмарний-Cisco Defense Orchestrator (CDO) для багато-адміністрування клієнтів. Пристрій підтримує активні/резервні конфігурації високої-доступності (HA) для захисту від збоїв із збереженням стану, а також кластеризацію кількох-шасі (у межах серії 3100) для максимального підвищення продуктивності та збільшення пропускної здатності в міру зростання операційних вимог. FPR3130-ASA-K9 ідеально підходить для захисту периметра периферійного інтернет-шлюзу великих підприємств, високо{11}}сегментації центрів обробки даних між серверними зонами та розгортання головних станцій VPN із віддаленим доступом, які вимагають широкомасштабного-дистанційного підключення за допомогою Cisco AnyConnect. Для керування додатками рівня 7, запобігання вторгненням наступного{15}}покоління (NGIPS) і фільтрації URL-адрес ідентичне апаратне забезпечення можна повторно -зобразити для запуску програмного забезпечення Firepower Threat Defense (FTD) (варіант FPR3130-NGFW-K9), що забезпечує перспективний шлях міграції в міру розвитку вимог безпеки.
Популярні Мітки: fpr3130-asa-k9, fpr3130-asa-k9 постачальники