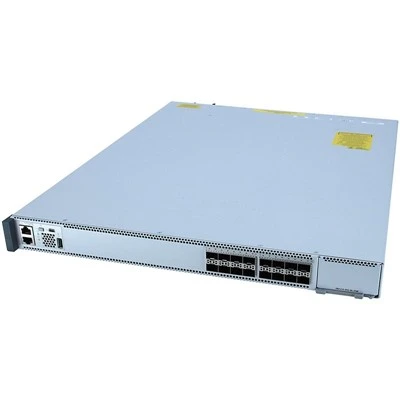
AITI Tech Limited є одним із провідних виробників і постачальників брандмауера fortigate 80f наступного-покоління. Завдяки більш ніж 20-річному досвіду ми щиро запрошуємо вас придбати оптом дешевий брандмауер fortigate 80f наступного-покоління тут на нашому заводі. Вся наша продукція має високу якість і низьку ціну. Зв'яжіться з нами для отримання прайс-листа.
Позиціонування продукту
FortiGate 80F — це високо-шлюз безпеки,-створений компанією Fortinet для основних філій великих і середніх-підприємств, середніх-офісних парків і високо-кластерів віддаленої роботи з високою-пропускною здатністю. Завдяки власним процесорам безпеки Fortinet сьомого-покоління SPU та уніфікованій операційній системі FortiOS, він глибоко інтегрує NGFW, власну SD-WAN, VPN, уніфіковані можливості дротового та бездротового керування в одному настільному пристрої. Без додаткового стекування апаратного забезпечення він може побудувати-в-високонадійну основу для «Мережі-керованої безпекою» для сайтів-середнього розміру, що робить його основним пріоритетним рішенням для безпеки філій, яке збалансовує високу-пропускну спроможність переадресації та повний-захист безпеки стека.


Конфігурація апаратного порту
10 портів Gigabit Ethernet RJ45, що охоплюють усі сценарії дротового доступу, включаючи підключення WAN, підключення до внутрішньої мережі та док-станцію сервера
2 гігабітні оптоволоконні порти SFP, що підтримують-доступ до WAN-зв’язку на великій відстані через оптичне волокно, адаптуючись до сценаріїв передачі-відстаней із високою-пропускною здатністю-
1 x USB 3.0 інтерфейс із підтримкою зовнішніх накопичувачів для розширення ємності журналу або підключення модулів 4G/5G для реалізації бездротових резервних каналів
1 x RJ45 консольний інтерфейс керування для налагодження локального послідовного порту, початкової конфігурації пристрою та усунення несправностей
1 спеціальний інтерфейс RJ45 FortiLink, який використовується за замовчуванням для прямого підключення комутаторів FortiSwitch для реалізації уніфікованого керування всіма дротовими пристроями в мережі
Основні реалізовані технології
- Застосовує власну архітектуру Fortinet сьомого-покоління SPU (блок обробки безпеки) з апаратним прискоренням як від CP9 (процесор вмісту), так і від NP7 (мережевий процесор), щоб значно зменшити-навантаження ЦП загального призначення, досягнувши-поглибленої перевірки швидкості лінії зашифрованого трафіку SSL/TLS 1.3. Він підтримує низьку-затримку та не-зависання переадресації, навіть якщо всі функції безпеки ввімкнено одночасно.
- Офіційно опубліковані стандартні показники продуктивності: пропускна здатність рівня 4 брандмауера 20 Гбіт/с, пропускна здатність IPS 6 Гбіт/с, пропускна здатність NGFW 3 Гбіт/с, пропускна здатність захисту від загроз 2,5 Гбіт/с, пропускна здатність IPsec VPN 13 Гбіт/с, підтримка 1 000 000 одночасних сеансів TCP і 150 000 нових сеансів TCP на секунду.
- Вбудована безперебійна підтримка SD-WAN, яка вбудовано інтегрує всі функції безпеки NGFW у глобальну мережу. Без додаткових платних ліцензій він підтримує інтелектуальний вибір шляхів до 16 посилань і-виявлення справності посилань у реальному-часі, автоматично плануючи критичний трафік, як-от відеоконференції, хмарні служби та основні офісні системи, до оптимального посилання, щоб значно покращити між-доступ між сайтами.
- Повна-серійна підтримка розширеної динамічної маршрутизації, включаючи функції BGP і OSPF, IPsec VPN і SSL VPN, із максимум 1000 тунелями IPsec від-до-шлюзу та 500 каналами доступу користувачів SSL VPN. Він може швидко встановлювати зашифровані захищені тунелі з центральними центрами обробки даних і кількома віддаленими філіями для реалізації високо-швидкісного безпечного з’єднання між-регіональних ресурсів внутрішньої мережі.
- Вбудована-можливість керування FortiSwitch, яка може централізовано контролювати до 24 комутаторів FortiSwitch; вбудований -бездротовий контролер, який може керувати до 40 точками доступу FortiAP (24 з яких підтримують тунельний режим), реалізуючи уніфіковану роботу та обслуговування для всіх дротових і бездротових пристроїв у мережі без розгортання незалежного контролера змінного струму.
- Сумісний із інструментом міграції конфігурації FortiConverter, який може одним натисканням імпортувати основні конфігурації з існуючих брандмауерів сторонніх-розробників, що значно скорочує цикл розгортання нового пристрою. У поєднанні з глобально синхронізованим механізмом оновлення мікропрограми Fortinet це гарантує довго-стабільну роботу пристрою.
- Повна інтеграція з уніфікованою архітектурою безпеки Fortinet Security Fabric, плавне підключення до централізованих платформ керування FortiManager і FortiAnalyzer для реалізації уніфікованого розподілу політик, централізованого зберігання журналів і глобальної візуалізації ситуацій безпеки для пристроїв із кількома-сайтами, підтримуючи автоматизовану оркестровку безпеки та реагування.
- Підтримує високу-доступність активного-розгортання в режимі очікування, реалізуючи синхронізацію стану між двома пристроями через лінії серцевого ритму. Він може завершити відмову протягом мілісекунд, коли один пристрій виходить з ладу, уникаючи перерв у бізнесі, спричинених окремими точками збою, і задовольняючи вимоги високо-надійності роботи основних сайтів.
Основні функції безпеки
- Вбудована-високопродуктивна-система запобігання вторгненням (IPS), яка може виявляти та блокувати понад 5000 відомих атак уразливостей, хробаків, атак DDoS і мережевих вторгнень у режимі реального часу, охоплюючи повно{3}}вимірні загрози як на мережевому, так і на рівнях додатків, із пропускною здатністю IPS до 6 Гбіт/с.
- Інтеграція з глобальними службами аналізу загроз на основі штучного інтелекту-FortiGuard, які використовують механізми машинного навчання для автоматичної синхронізації оновлених-часу баз даних вірусів і бібліотек сигнатур загроз, забезпечуючи-захист у реальному часі від програм-вимагачів, уразливостей нульового-дня та варіантів зловмисного програмного забезпечення з пропускною здатністю захисту від загроз до 2,5 Гбіт/с.
- Підтримує двонаправлену глибоку перевірку пакетів, виконуючи повно{0}}сканування вмісту всіх версій зашифрованого трафіку, включаючи TLS 1.3, ідентифікуючи та блокуючи зловмисну діяльність, приховану в зашифрованому трафіку HTTPS, із пропускною здатністю глибокої перевірки SSL до 3 Гбіт/с.
- Вбудований-з повним-протоколом високопродуктивний-антивірусний механізм, який охоплює фільтрацію вірусів для основних протоколів, включаючи HTTP, FTP, SMTP, POP3, IMAP і SMB, ефективно запобігаючи поширенню вірусів через інтранет такими шляхами, як завантаження з Інтернету, передача електронної пошти та внутрішній обмін файлами.
- Інтегровані функції веб-фільтрації, керування додатками та DNS-фільтрацією з пропускною здатністю керування додатками до 8 Гбіт/с. Він може точно контролювати поведінку співробітників у веб-доступі та дозволи на використання для понад 10 000 програм, уникаючи ризиків безпеки, створених фішинговими веб-сайтами та не-робочими програмами з джерела.
- Підтримує власну функцію Zero Trust Network Access (ZTNA), динамічно призначаючи мінімальні дозволи на основі ідентичності користувача, статусу пристрою та сценаріїв доступу, реалізуючи безпечний-доступ з ідентифікацією, не відкриваючи основні ресурси інтрамережі для загальнодоступного Інтернету.
- Підтримує поділ віртуального домену з максимум 25 незалежними віртуальними доменами безпеки, реалізуючи логічну мережеву ізоляцію між різними бізнес-відділами та різними орендарями, задовольняючи диференційовані вимоги безпеки щодо захисту мульти-сервісних розділів і роботи з кількома-користувачами.
- Поставляється з вбудованим-генеративним помічником із безпеки AI, який може автоматично завершувати аналіз журналу безпеки, оцінювати події загрози та генерувати політику реагування, значно знижуючи поріг безпеки для-сайтів середнього розміру та покращуючи ефективність реагування на загрози.
- Підтримує дво{0}}факторну автентифікацію FortiToken із максимум 1000 прив’язаними маркерами, забезпечуючи надійну перевірку особи для доступу до VPN, входу адміністратора та доступу до основної системи для запобігання несанкціонованому доступу, спричиненому витоком облікового запису.
- Вбудована-розширена можливість виявлення загроз ізольованого програмного середовища, яка може виконувати динамічний аналіз поведінки невідомих підозрілих файлів, ідентифікувати шкідливі програми нульового-дня, які не можуть бути охоплені традиційними бібліотеками сигнатур, і формувати замкнуту-систему захисту безпеки "захисного - виявлення - відповіді".
Популярні Мітки: брандмауер fortigate 80f наступного-покоління, постачальники брандмауера наступного{3}}покоління fortigate 80f